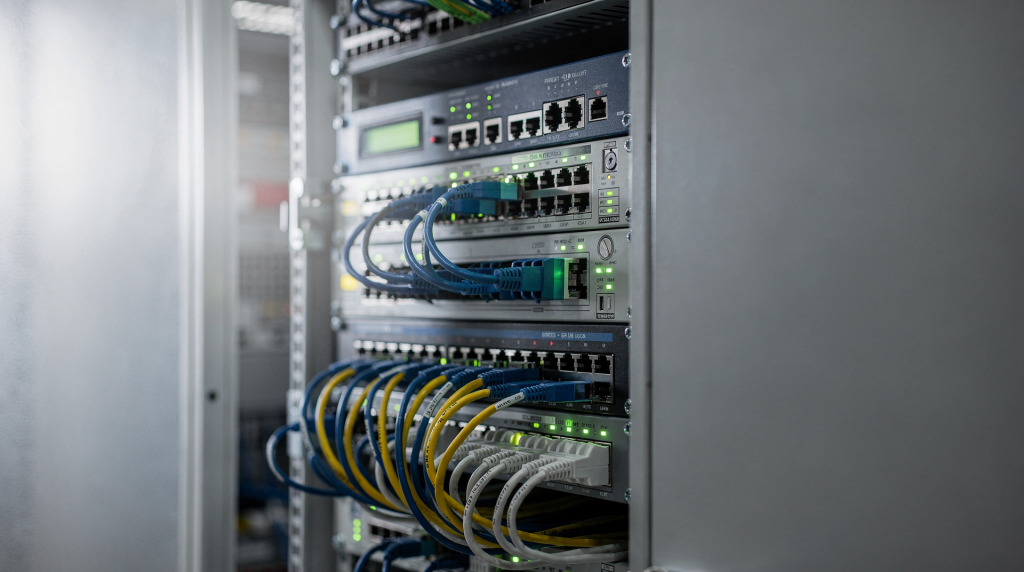
Коммутатор и маршрутизатор — два типа устройств, без которых не обходится ни одна современная сеть. Первый отвечает за быструю и точную доставку трафика внутри локального сегмента, второй — за связь между разными сетями и выбор оптимального пути для пакетов данных. Понимать разницу между ними нужно не только инженеру связи: это основа для грамотного проектирования корпоративной сети, выбора оборудования, обеспечения отказоустойчивости и, что особенно важно, для построения защищённой инфраструктуры, соответствующей нормативным требованиям. Там, где заканчивается зона ответственности LAN и начинается работа с внешними каналами, всегда проходит граница, на которой решаются вопросы безопасности и контроля.
Что такое коммутатор и зачем он нужен
Коммутатор (switch) работает на канальном уровне модели OSI и оперирует MAC-адресами. Он запоминает, на каком порту «видно» конкретное устройство, и передаёт кадры только тому адресату, которому они предназначены. Это базовый механизм, который делает локальную сеть быстрой и предсказуемой.
За счёт такой логики коммутатор:
- снижает объём паразитного трафика и широковещательных штормов;
- уменьшает количество коллизий и задержек;
- позволяет сегментировать инфраструктуру на уровне VLAN;
- делает локальную сеть стабильнее и прозрачнее для управления.
В типичной офисной или операторской сети коммутаторы образуют «скелет» LAN: к ним подключают рабочие станции, IP-телефоны, точки доступа, серверы, камеры видеонаблюдения и другое оборудование. С точки зрения информационной безопасности именно коммутатор становится первым рубежом контроля доступа: на управляемых моделях можно включать фильтрацию по MAC-адресам, ограничивать число устройств на порту, изолировать гостевые сегменты и зеркалировать трафик для мониторинга или аудита. В сетях, где обрабатываются персональные данные, такие возможности — не просто удобство, а прямая необходимость для выполнения требований регуляторов.
Что такое маршрутизатор и чем он отличается
Маршрутизатор (router) работает на сетевом уровне и принимает решение о передаче пакетов на основе IP-адресов. Он анализирует таблицу маршрутизации и определяет, через какой интерфейс и в какую следующую точку отправить данные. Если коммутатор обеспечивает связность внутри одной сети, то маршрутизатор решает задачу «куда вести трафик дальше» — например, из локальной корпоративной сети в интернет, в сеть филиала или в изолированный технологический сегмент.
Помимо базовой маршрутизации, современный маршрутизатор обычно выполняет и смежные функции, критически важные для защиты каналов связи:
- NAT для трансляции внутренних адресов при выходе в публичную сеть;
- фильтрацию трафика по спискам доступа (ACL);
- балансировку и резервирование каналов;
- построение защищённых VPN-туннелей, в том числе с использованием сертифицированных средств криптографической защиты информации (СКЗИ), что обязательно при передаче персональных данных через открытые сети.
Именно маршрутизатор чаще всего становится точкой, где применяются политики безопасности и где заканчивается зона ответственности локальной сети. При аудите сетевой инфраструктуры его конфигурацию проверяют особенно тщательно: корректность ACL, настройки шифрования, журналирование событий и соответствие отраслевым стандартам.
Ключевая разница между коммутатором и маршрутизатором
| Параметр | Коммутатор | Маршрутизатор |
|---|---|---|
| Уровень работы | Канальный уровень, L2 | Сетевой уровень, L3 |
| Основной адрес | MAC-адрес | IP-адрес |
| Задача | Передача трафика внутри одной сети | Передача трафика между разными сетями |
| Типичная роль | Основа локальной сети | Пограничный узел, связующее звено между сетями |
| Дополнительные функции | VLAN, агрегация портов, зеркалирование, контроль доступа на порту | NAT, маршрутизация, фильтрация, VPN, межсетевое экранирование |
| Типичный сценарий | Офис, дата-центр, уровень доступа | Выход в интернет, связь филиалов, межсегментный обмен с контролем политик |
На практике эту разницу часто упускают: коммутатор «разводит» трафик внутри сети, а маршрутизатор «проводит» его между сетями, попутно контролируя, что и куда может пройти. Смешение этих ролей без понимания последствий — одна из самых распространённых причин проблем с безопасностью и масштабируемостью.
Как это работает в реальной телеком-инфраструктуре
В телекоммуникационной сети оборудование редко работает поодиночке. Обычно коммутаторы и маршрутизаторы образуют чёткую иерархию:
- уровень доступа — подключение абонентских устройств, рабочих мест, камер, телефонов;
- распределительный уровень — агрегация трафика с нескольких сегментов, часто с использованием L3-коммутаторов для маршрутизации между VLAN;
- магистральный или пограничный уровень — выход в WAN, интернет, на другие площадки, где работают мощные маршрутизаторы с поддержкой BGP, MPLS и механизмов качества обслуживания (QoS).
В операторских и корпоративных сетях коммутаторы обычно стоят «на краю» рядом с конечными устройствами, а маршрутизаторы — ближе к точкам соединения разных сетей, провайдерским каналам и межофисным связям. Важный нюанс: на магистральном уровне операторы связи обязаны обеспечивать реализацию СОРМ, и точки съёма трафика часто организуются именно на маршрутизаторах или коммутаторах с функцией зеркалирования портов. Это ещё одна причина, по которой понимание архитектуры сети выходит далеко за рамки чисто технической задачи — оно напрямую связано с требованиями законодательства.
Простое правило, которое работает в большинстве случаев: чем ближе устройство к пользователю внутри одного сегмента, тем чаще это коммутатор; чем ближе узел к границе сети, тем вероятнее там маршрутизатор.
Где применяются коммутаторы
Коммутаторы особенно полезны там, где нужно:
- подключить большое число устройств в одной LAN;
- разделить сеть на сегменты по отделам или сервисам (например, отделить IP-телефонию от офисной сети);
- обеспечить высокую скорость обмена внутри локального контура;
- построить инфраструктуру для офиса, кампуса, ЦОД или узла связи.
Примеры из реальной практики:
- в офисе — разводка рабочих мест и телефонии с изоляцией гостевого Wi-Fi через VLAN;
- в учебном корпусе — подключение аудиторий и точек беспроводного доступа с централизованным управлением;
- в дата-центре — соединение серверов и систем хранения данных с агрегацией каналов для отказоустойчивости;
- у оператора связи — агрегация клиентских линий и сервисных сегментов, где важна не только скорость, но и возможность зеркалирования трафика для систем мониторинга и СОРМ.
Где применяются маршрутизаторы
Маршрутизатор нужен, когда трафик должен покинуть одну сеть и попасть в другую. Типовые сценарии:
- выход офиса в интернет с одновременной фильтрацией и трансляцией адресов;
- связь между филиалами через WAN с обязательным шифрованием канала (особенно если передаются персональные данные или коммерческая тайна);
- разделение сетей по уровням доступа и применение политик безопасности на стыке сегментов;
- подключение к внешнему провайдеру или магистральному каналу с резервированием.
В корпоративной инфраструктуре маршрутизатор часто становится точкой контроля: через него задают правила доступа, ограничивают нежелательные направления трафика, строят VPN-туннели и резервируют каналы. При аудите на соответствие требованиям ФСТЭК или отраслевых стандартов именно конфигурация пограничного маршрутизатора изучается в первую очередь — проверяются ACL, настройки шифрования, журналирование и отсутствие стандартных учётных записей.
Как выбрать: на что смотреть в первую очередь
При выборе важно не название устройства, а его роль в конкретной сети. Ошибка, которую часто допускают ещё на этапе проектирования: покупают «мощный роутер», когда на самом деле нужен управляемый коммутатор уровня доступа, или наоборот.
Для коммутатора важны:
- количество и тип портов (медные, оптические);
- скорость портов: 1G, 2.5G, 10G и выше — с запасом под будущий рост;
- поддержка VLAN и возможность гибкой настройки сегментации;
- возможность агрегации каналов для повышения пропускной способности и отказоустойчивости;
- наличие управляемости — без неё невозможен аудит и контроль безопасности;
- пропускная способность коммутационной матрицы (backplane), чтобы устройство не стало узким местом.
Для маршрутизатора важны:
- производительность на маршрутизации (пакетов в секунду) с учётом включённых ACL и VPN;
- число поддерживаемых маршрутов и объём таблицы маршрутизации;
- наличие и гибкость настройки NAT, ACL, VPN (желательно с поддержкой ГОСТ-шифрования, если того требует нормативная база);
- количество WAN-интерфейсов и возможность резервирования каналов;
- функции мониторинга и журналирования, совместимые с корпоративными SIEM-системами.
Отдельно стоит учитывать, что для государственных информационных систем или сетей, обрабатывающих персональные данные, может потребоваться оборудование с сертификацией ФСТЭК или ФСБ. Это накладывает ограничения на выбор моделей и вендоров.
Типовые ошибки при проектировании
1. Путают роли устройств
Коммутатор не заменяет полноценный маршрутизатор, если нужно связать разные IP-сети с контролем доступа. А маршрутизатор не всегда удобен как основа крупной локальной сети, где требуется много портов и высокая плотность подключений. Попытка сэкономить и поставить одно устройство вместо двух обычно приводит к потере управляемости и безопасности.
2. Не считают нагрузку
Если в сеть поставить слабый коммутатор, он станет узким местом при росте трафика. То же самое относится к маршрутизатору, который не справляется с количеством правил фильтрации, VPN-туннелей или объёмом трафика. Результат — падение производительности и трудно диагностируемые сбои.
3. Не закладывают резерв
В телеком-инфраструктуре критично продумывать отказоустойчивость: резервные линии, дублирование ключевых узлов, кольцевые схемы, запас по пропускной способности. Отсутствие резервирования на пограничном маршрутизаторе может оставить целый офис без связи при аварии на единственном канале.
4. Игнорируют сегментацию
Когда все устройства находятся в одном широковещательном домене, сеть становится шумной и крайне уязвимой: любая вредоносная активность мгновенно распространяется на все узлы. VLAN и грамотная маршрутизация помогают разделить сервисы, ограничить лишний трафик и существенно повысить защищённость.
5. Пренебрегают безопасностью на уровне доступа
Использование неуправляемых коммутаторов в сети, где есть чувствительные данные, не позволяет реализовать даже базовые политики контроля доступа. В результате злоумышленник или недобросовестный сотрудник может беспрепятственно подключиться к любому порту и получить доступ к ресурсам.
Безопасность: почему эти устройства важны не только для связи
Коммутаторы и маршрутизаторы — это не просто «железо для интернета». Это точки, через которые проходит весь трафик, а значит, именно они влияют на защищённость инфраструктуры и на выполнение требований регуляторов. В реальной сети через них строят сегментацию, контроль доступа, фильтрацию и наблюдаемость трафика.
С точки зрения практической безопасности и соответствия нормам (например, приказам ФСТЭК, требованиям к защите персональных данных, отраслевым стандартам для операторов связи) важно:
- ограничивать доступ к управлению оборудованием — использовать выделенный VLAN управления, SSH вместо Telnet, централизованную аутентификацию;
- менять стандартные пароли и внедрять двухфакторную аутентификацию для административного доступа;
- вести журналирование событий и передавать логи в SIEM-систему для оперативного выявления инцидентов;
- регулярно обновлять прошивки, закрывая известные уязвимости;
- разделять пользовательские, служебные и критичные сегменты с помощью VLAN и списков доступа;
- контролировать конфигурации и проводить периодический аудит на соответствие утверждённым политикам безопасности.
В операторской среде к этому добавляются требования к устойчивости каналов, защите сетевой инфраструктуры и обязательное выполнение норм СОРМ. Специалист по информационной безопасности или интернет-праву, который понимает, как устроены коммутаторы и маршрутизаторы, способен не только грамотно настроить защиту, но и аргументированно обосновать выбор оборудования перед регулятором или руководством. Именно поэтому в программах колледжей и вузов по направлению «Информационная безопасность» и «Интернет-право» курс сетевых технологий является базовым.
Как быстро проверить, что устройство выбрано правильно
Чек-лист для самопроверки на этапе проектирования или аудита:
- Понятна ли роль устройства: внутри сети или на границе сетей?
- Хватает ли портов и скорости под текущую и будущую нагрузку?
- Поддерживает ли устройство нужные функции: VLAN, NAT, VPN, ACL, зеркалирование трафика?
- Есть ли запас по производительности с учётом пиковых нагрузок?
- Можно ли централизованно управлять конфигурацией и интегрировать с системами мониторинга?
- Настроены ли списки доступа и шифрование на WAN-интерфейсах?
- Ведётся ли журналирование событий и передаются ли логи в сборщик?
- Есть ли резервирование питания, линков или самих узлов?
- Понятна ли схема мониторинга и аварийного восстановления?
- Соответствует ли оборудование нормативным требованиям (сертификация, поддержка ГОСТ-шифрования), если это необходимо?
Если на два-три пункта ответ «нет», оборудование, скорее всего, выбрано без учёта реальной нагрузки, требований безопасности и перспектив роста сети.
Практический пример
Рассмотрим офис на 80 сотрудников с IP-телефонией, камерами видеонаблюдения и гостевым Wi-Fi. Грамотное разделение ролей выглядит так:
- Коммутаторы подключают рабочие места, телефоны, камеры и точки доступа. На каждом коммутаторе настроены VLAN: офисная сеть, телефония, видеонаблюдение и гостевой доступ изолированы друг от друга. На портах, куда подключены камеры, включена фильтрация по MAC-адресам, чтобы исключить подмену устройств.
- Маршрутизатор связывает офис с интернетом, филиалом и облачными сервисами. На нём настроены NAT, списки доступа, ограничивающие прямой доступ из гостевой сети во внутреннюю, и VPN-туннель до филиала с использованием сертифицированного СКЗИ (если передаются персональные данные или иная защищаемая информация).
- Для удалённых сотрудников поднят отдельный VPN-сервер, интегрированный с корпоративной системой аутентификации.
Если всё это попытаться свести в одно устройство без сегментации, сеть станет сложнее в поддержке, менее безопасной и практически не масштабируемой. Аудит такой инфраструктуры неизбежно выявит несоответствия базовым требованиям защиты.
Когда нужен L3-коммутатор
Отдельная практическая ситуация — L3-коммутатор. Он совмещает функции коммутатора и часть функций маршрутизатора: помогает не только переключать трафик внутри сети, но и выполнять простую маршрутизацию между сегментами. Такое решение удобно в крупных локальных сетях и внутри кампусной инфраструктуры, когда нужно ускорить межсегментный обмен и разгрузить пограничный маршрутизатор.
Однако важно понимать, что L3-коммутатор не заменяет полноценный межсетевой экран и не обладает расширенными возможностями фильтрации и VPN, которые есть у выделенного маршрутизатора или специализированного шлюза безопасности. Его задача — быстрая маршрутизация внутри доверенного контура, а не защита периметра. Поэтому даже при наличии L3-коммутатора маршрутизатор на выходе во внешние сети остаётся обязательным элементом.
Вывод
Коммутатор и маршрутизатор решают разные задачи, и именно в этом их ценность. Коммутатор строит и ускоряет локальную сеть, обеспечивая базовую связность и сегментацию, а маршрутизатор связывает её с другими сетями, управляет путями передачи данных и служит точкой применения политик безопасности.
Для практики главный вывод простой: сначала определяют архитектуру сети и поток трафика, а уже потом выбирают устройства. Если понимать, где нужен коммутатор, где маршрутизатор, а где их сочетание, сеть получится быстрее, надёжнее, безопаснее и проще в сопровождении. А специалист, владеющий этим пониманием, всегда будет востребован — будь то инженер, аудитор или эксперт по интернет-праву.
FAQ
Чем коммутатор отличается от маршрутизатора простыми словами?
Коммутатор соединяет устройства внутри одной сети, а маршрутизатор соединяет разные сети между собой, попутно контролируя, какой трафик может пройти через границу.
Можно ли заменить коммутатор роутером?
В очень маленькой сети — иногда да, но для нормальной инфраструктуры это обычно плохое решение: роутер не заменяет полноценную коммутацию на большом числе портов и высокой плотности подключений. Кроме того, с точки зрения безопасности лучше разделять функции: коммутатор обеспечивает сегментацию на канальном уровне, а маршрутизатор — фильтрацию на сетевом.
Что ставят первым: коммутатор или маршрутизатор?
В типовой сети сначала определяется точка выхода во внешнюю сеть через маршрутизатор, а уже внутри строится коммутируемая структура доступа и распределения. Исключение — когда L3-коммутатор берёт на себя часть маршрутизации внутри сети, но пограничный узел всё равно остаётся маршрутизатором.
Что лучше для офиса — L2 или L3-коммутатор?
Если нужен только обмен внутри одного сегмента, достаточно L2. Если требуется маршрутизация между VLAN и сегментами, удобнее L3, но решение зависит от масштаба и требований к сети. При этом L3-коммутатор не отменяет необходимости в выделенном межсетевом экране на границе.
Почему маршрутизатор часто считают «главным» устройством сети?
Потому что он контролирует выход в другие сети, интернет и внешние каналы, а также может выполнять фильтрацию, NAT и VPN-функции. С точки зрения аудита безопасности именно маршрутизатор является ключевой точкой контроля периметра, и его компрометация ставит под угрозу всю инфраструктуру.